Su agente ya tiene las llaves. ¿Sabe qué se le permite abrir?
30 de agosto de 2026
El acceso que nadie concedió explícitamente
En algún momento de los últimos meses, un agente de IA de su organización recibió la capacidad de hacer algo real: actualizar el registro de un cliente, enviar un mensaje en nombre de la empresa, disparar un flujo de trabajo que afecta a dinero o a datos. Nadie se sentó a diseñar deliberadamente los límites de ese acceso. Se fue acumulando, como ocurre siempre con los permisos: una herramienta conectada aquí, una integración aprobada allá, cada decisión razonable por sí sola, ninguna revisada en conjunto.
Pregúntese con honestidad: si mañana ese agente propusiera una acción que técnicamente podría hacer pero que claramente no debería, ¿algo lo detendría antes de que ocurriera —de forma automática, estructural, sin depender de que una persona lo note a tiempo—? Para la mayoría de las organizaciones ahora mismo, la respuesta honesta es "probablemente no" — y esa brecha, no la competencia del agente, es el riesgo real que hoy vive en su infraestructura.
Por qué esta brecha se abre más rápido de lo que la mayoría de las funciones de seguridad puede seguir
Esto no es un supuesto hipotético para un despliegue futuro. Es la forma actual de la transformación de IA que ya está ocurriendo en la mayoría de las organizaciones: los agentes se están conectando a herramientas, datos y flujos de trabajo reales más rápido de lo que avanza la conversación sobre gobernanza, porque el beneficio es realmente grande y la presión por avanzar es real. Esa presión es legítima: las organizaciones que hoy avanzan más rápido en IA agéntica tienen una ventaja real. El error es tratar la velocidad y el control como si tuvieran que competir entre sí, cuando el verdadero modo de fallo es la velocidad sin ninguna visibilidad sobre qué significa siquiera "que algo salga mal" para un agente determinado.
Registrar no es controlar
La mayoría de las herramientas construidas hasta ahora en torno a los agentes de IA se han centrado en la visibilidad: paneles, registros, trazas de lo que hizo el agente. Eso tiene valor y no es poca cosa, pero responde a la pregunta equivocada en el momento equivocado. Un registro le dice lo que ocurrió después de que ocurriera. No detiene la acción que nunca debió ejecutarse, y cuando usted lee el registro, lo que quería evitar ya sucedió.
La pregunta real que debe responder quien lidera la seguridad no es "¿podemos ver lo que hicieron nuestros agentes?". Es "¿podemos garantizar de antemano que una acción con consecuencias será revisada por una persona antes de volverse real?" — y para la mayoría de los despliegues de agentes actuales, esa garantía no existe. No hay una puerta de control. Solo hay un registro de lo que ya ocurrió, algo distinto que lleva la misma palabra.
El momento en que esto deja de ser teórico
Sigue siendo teórico hasta el momento exacto en que un agente hace algo correcto-pero-indeseable: envía un mensaje al destinatario equivocado, actualiza un registro que no debía tocar, dispara un flujo de trabajo pensado para un cliente completamente distinto. Vistos de forma aislada, parecen errores pequeños, del tipo que cualquier sistema produce ocasionalmente. En un entorno regulado, o frente a un auditor, "error pequeño" se convierte en "no podemos explicar del todo quién autorizó esto, ni por qué nada lo detuvo" — y esa frase es la que realmente daña la confianza, mucho más que el error original.
Esa es la conversación que nadie que lidere seguridad quiere tener dos veces.
Lo que realmente exige el control preventivo
Convertir "lo registramos todo" en "controlamos lo que ocurre" exige tres cosas que a la mayoría de los despliegues de agentes todavía les faltan, y ninguna es opcional si la palabra "gobernanza" va a significar algo más que un panel:
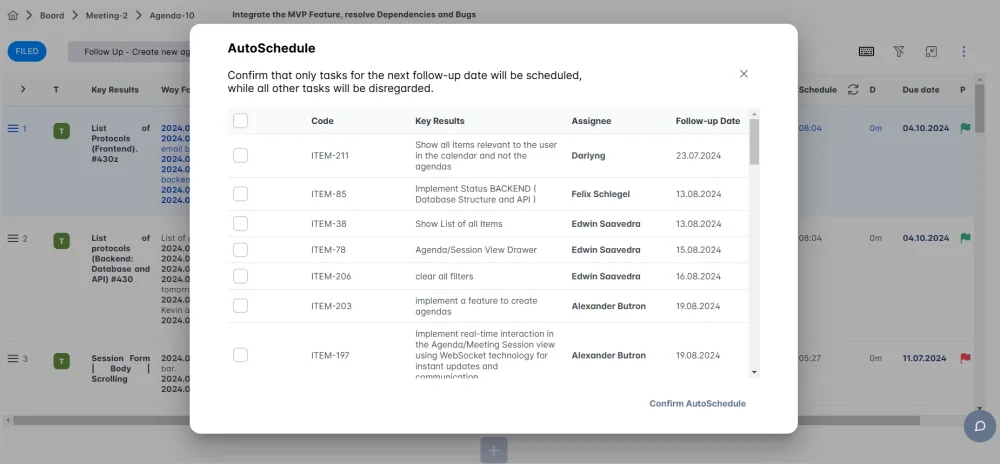
- Una política evaluada antes de que la acción se ejecute, no después — la diferencia entre una puerta de control y un espejo retrovisor.
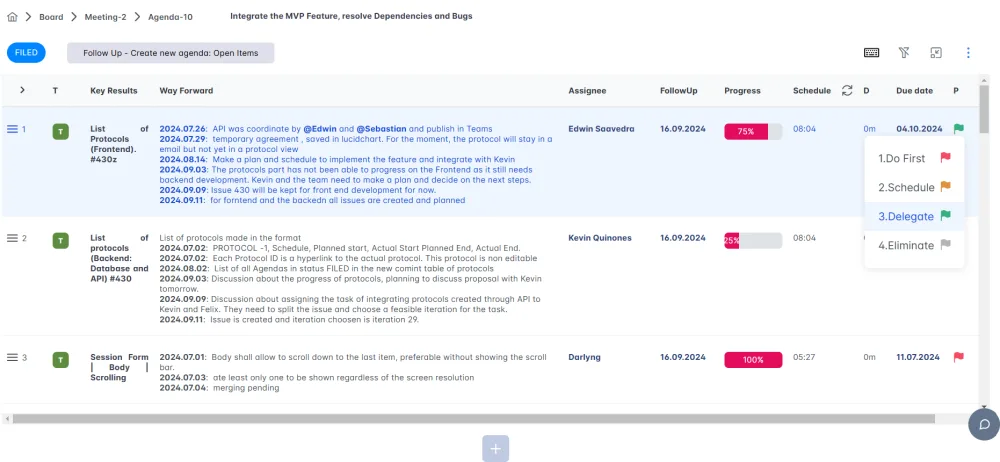
- Un punto claro y concreto donde una persona con nombre ve exactamente qué está a punto de cambiar y debe aprobarlo, dejando constancia — no una conciencia general de que "alguien está vigilando".
- Un registro que demuestre que la decisión la tomó una persona, vinculado a la acción exacta — no una simple inferencia a partir de una línea de registro de que probablemente había un humano involucrado en algún punto.
Sin las tres, la "gobernanza" es en realidad observabilidad con mejor marca — y la observabilidad, por rápida y bien presentada que esté, nunca fue lo que iba a detener la acción que no debía ejecutarse.
Por qué esto hace defendible la velocidad, en lugar de frenarla
El instinto de tratar una puerta de control como fricción invierte la relación real. Una puerta estructural en las acciones verdaderamente consecuentes es exactamente lo que le permite decir sí a dar a los agentes más acceso, más rápido, sobre más partes del negocio — porque las acciones que realmente podrían perjudicarle son las que tienen un punto de control humano delante, no aquellas en las que espera que el modelo actúe correctamente por casualidad. Todo lo demás sigue moviéndose a máxima velocidad. Eso no es cautela frenando un despliegue de IA. Es la razón por la que un despliegue puede seguir acelerando sin que la confianza en él se erosione en silencio de fondo.
Si no está completamente seguro de poder responder "¿quién aprobó eso?" para cada acción con consecuencias que sus agentes pueden ejecutar, esa es exactamente la brecha que cierra David Gate. Muéstrenos una acción de agente que su equipo ejecuta hoy sin supervisión, y le enseñaremos cómo es una puerta de control real y preventiva alrededor de ella.